
Tag: 网络

  • 如何设置IPv6 MTU:解决网络疑惑

    如何设置IPv6 MTU:解决网络疑惑

    在现代互联网时代,IPv6已经成为了网络通信的标准之一。然而,在使用IPv6时,网络配置和性能仍然是许多用户面临的挑战。特别是IPv6的MTU(最大传输单元)设置,经常让人感到困惑。今天,我们将深入探讨如何设置IPv6 MTU,解决网络中的问题。

    IPv6 MTU是什么?

    IPv6 MTU是指IPv6网络中每个数据包的最大大小,以太网帧的长度。正确设置IPv6 MTU对网络性能至关重要,因为如果MTU设置不当,可能会导致数据包被分片,从而降低了网络的效率。

    为什么要设置IPv6 MTU?

    设置IPv6 MTU的主要原因是确保网络上的数据包能够以最大的有效负载大小传输,从而提高网络性能。如果MTU设置不正确,可能会导致数据包分片,增加了网络延迟和复杂性。因此,正确设置IPv6 MTU是优化网络性能的关键。

    IPv6 MTU的设置方法

    现在,让我们来看看如何在不同的网络设备和操作系统上设置IPv6 MTU。

    1. OpenWrt设置IPv6 MTU

    如果您使用OpenWrt路由器,设置IPv6 MTU通常是非常简单的。您可以按照以下步骤进行设置:

    • 登录到您的OpenWrt路由器管理界面。
    • 转到IPv6设置。
    • 在RA(路由通告)设置中,您可以找到IPv6 MTU选项。在这里,您可以手动设置MTU值。
    • 建议将IPv6 MTU设置为1280,这是IPv6的建议最小MTU值。

    2. 其他路由器和设备

    如果您使用其他路由器或设备,设置IPv6 MTU的方法可能会有所不同。通常情况下,您可以在网络设置或IPv6配置中找到MTU选项。将MTU设置为1280是一种常见的做法,因为它是IPv6的最小建议MTU值。

    3. 自动协商

    有一点需要注意的是,IPv6通常会自动协商MTU值。这意味着IPv6会通过ICMP(Internet控制消息协议)自动发现链路上的最小MTU,并根据需要进行调整。因此,在大多数情况下,您不需要手动设置IPv6 MTU。

    IPv6 MTU的最佳实践

    除了设置IPv6 MTU之外,还有一些最佳实践可以帮助您优化IPv6网络性能:

    • 使用路由通告(RA)协议来分发IPv6配置信息。
    • 确保网络设备和操作系统都支持IPv6。
    • 定期检查网络设备的固件和驱动程序更新。
    • 监控网络性能,及时识别并解决MTU相关的问题。

    结语

    通过正确设置IPv6 MTU,您可以提高IPv6网络的性能和可靠性。无论您是普通用户还是网络管理员,了解如何设置IPv6 MTU都是保持网络畅通无阻的关键一步。
  • iOS 17.1修改电量统计规则:Surge、QX耗电情况大变

    iOS 17.1修改电量统计规则:Surge、QX耗电情况大变

    你是否曾经遇到这样的情景:手机电量似乎以前是一个“知己”,你可以清楚地感知到哪些应用在后台消耗了它。然而,最近的一次iOS 17.1更新可能已经改变了这一切。在这篇文章中,我们将深入探讨iOS 17.1的电量统计规则的修改,以及它为我们带来的影响。

    变革的电量统计规则

    iOS 17.1的到来伴随着一项看似不太引人注目的变化:电量统计规则的修改。对于大多数用户来说,这个变化可能并不明显,但对于那些关心电池续航的人来说,这是一项重大的改变。让我们来看看社区中的一些反馈和发现。

    Surge和QX:曾经的霸主?

    在iOS 17.0时代,很多用户发现Surge和QX这些常用的网络代理工具在电量统计中占据了榜首位置。然而,一位用户在iOS 17.1更新后惊讶地发现,Surge已经无法进入前十名了。这个变化引起了广泛的关注,因为Surge曾经是一直以来的“电量耗尽之王”。

    用户的反应

    在社区中,用户们对这一变化的看法各不相同。有些人认为这是好事,因为他们可以更准确地了解到哪些应用真正耗电。而另一些人则感到困惑,因为以前他们可以轻松地发现Surge和QX等应用导致的电池耗电,但现在似乎不再那么容易了。

    统计数据的改变

    有用户提到,他们观察到Surge的电量占比从70%到80%的高峰期,降低到了1%到5%的水平。这种改变让人不禁怀疑,是不是iOS 17.1在电量统计上进行了更准确的测量,或者是Surge本身在后台运行时的电量消耗发生了变化。

    用户看法分歧

    在社区中,关于iOS 17.1电量统计规则修改的看法众说纷纭。以下是一些用户的评论:

    • 一位用户表示,他的手机在iOS 17.1更新后,Surge的电量占比显著下降,从以前的70-80%降低到了1-5%。他认为这可能意味着iOS 17.1的统计更加准确。

    • 另一位用户提到,他一直使用Surge,但在iOS 17.1更新后,微信跃居电量消耗榜首。这一变化让他开始关注其他应用的电量消耗情况。

    • 也有用户认为这种变化可能导致一些用户不再能够准确地判断哪些应用导致了电池续航的下降,因为以前他们可以根据电量占比来推测。

    QX用户的疑虑

    对于使用QX的用户来说,iOS 17.1的电量统计规则修改可能带来了一些疑虑。以前,用户可以通过QX的电量占比来判断它是否导致了电池的快速耗尽,并根据需要启动或关闭它。然而,现在,用户可能不再容易发现QX是否在背后默默耗费电池。

    一位用户表示:“以前耗电快还能感知到是QX导致的,我就可以把QX由常驻改为按需启动,现在到好了,用户耗电快都不知道是QX这些软件导致的,也就一直蒙在鼓中强忍续航减少的痛苦了。”

    结语

    iOS 17.1的电量统计规则修改引发了用户们的广泛讨论。有人欢迎这一变化,认为它能够更准确地反映电池的实际情况,而有人则感到困惑,因为以前的一些“电量耗尽之王”现在不再占据统计榜首。不论如何,这一变化为用户提供了更多了解电池使用情况的机会,也让我们更加警惕地管理我们的设备。

    如果你也是iOS 17.1的用户,不妨去查看一下你的电量统计数据,看看是否有什么新的发现。无论如何,续航是每个手机用户都关心的问题,而了解电量消耗情况将有助于我们更好地优化使用体验。

    Disclaimer: 本文所提供的信息基于用户社区反馈,可能因个体差异和不同设备而有所不同。

  • 你就是操作系统!玩游戏也可以管理计算机?

    你就是操作系统!玩游戏也可以管理计算机?

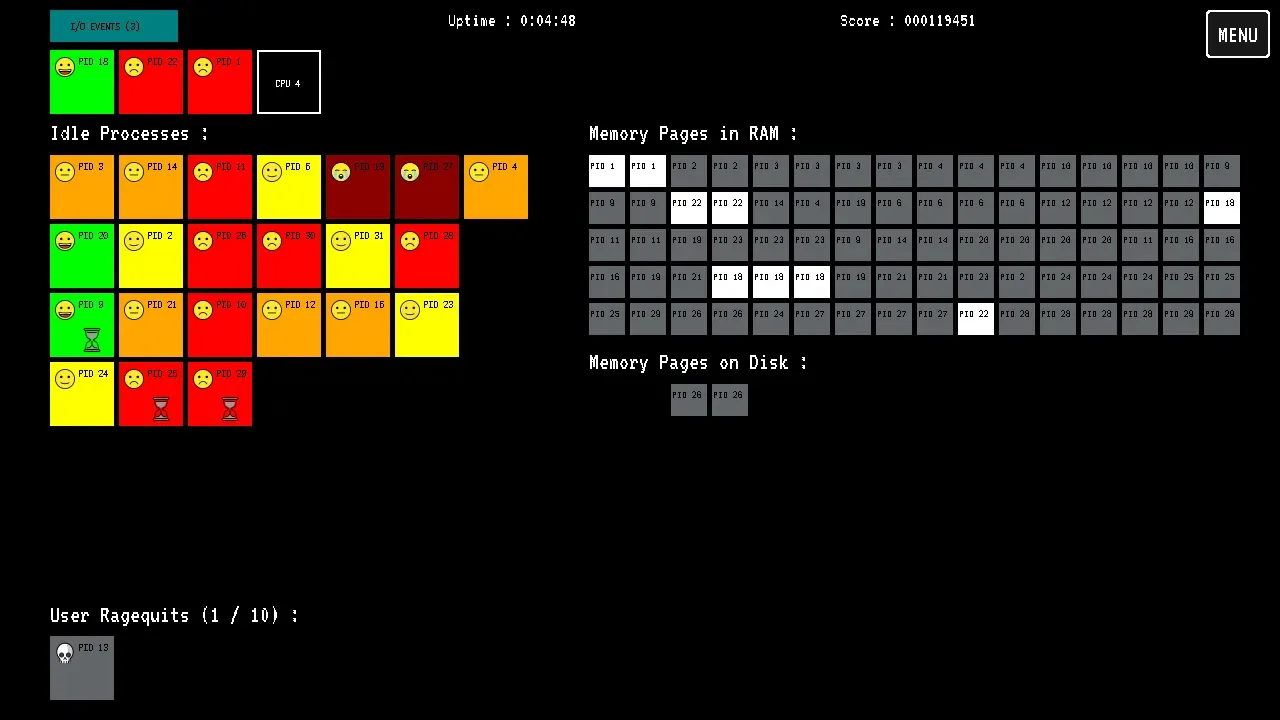
    在这个充满趣味和挑战的游戏中,你将扮演计算机的操作系统,负责管理进程、内存和I/O事件。不要让进程闲置太久,否则用户会变得非常不耐烦,最终重新启动你的计算机!

    游戏链接

    你可以在以下链接上玩这款游戏:https://plbrault.github.io/youre-the-os

    同时也可以在itch.io上找到这款游戏。

    游戏背景故事

    在这个游戏中,你将成为计算机的操作系统,负责处理各种任务。故事情节如下:

    你是一位年轻有为的操作系统,生活在一台强大的计算机中。这台计算机是一个忙碌的工作站,每天都有各种各样的任务需要完成。用户依赖你来管理他们的工作,处理程序和文件,确保一切顺利运行。你的任务是优化计算机的性能,不让用户等待太久,否则他们会变得非常不耐烦,甚至重新启动你!

    游戏操作

    在游戏中,你将面临各种任务和挑战,包括管理进程、分配内存、处理I/O事件等等。以下是游戏的一些关键操作:

    1. 管理进程

    你需要管理计算机上运行的各种进程。这包括启动新的程序、暂停正在运行的进程、终止不需要的进程等等。要小心,不要让进程等待太久,否则用户会生气!

    2. 分配内存

    计算机的内存是有限的资源,你需要合理分配内存给不同的进程。当进程需要更多内存时,你需要及时作出决策,以避免内存不足的情况发生。

    3. 处理I/O事件

    计算机上的输入和输出事件也需要你的处理。用户可能会请求文件操作,网络连接,或者其他I/O任务。你需要及时响应这些事件,以满足用户的需求。

    4. 避免重新启动

    最重要的任务是避免让用户重新启动计算机。如果用户等待时间太长,他们会变得不耐烦,最终会选择重新启动计算机,这意味着你失败了!

    游戏策略

    在游戏中,你需要制定一些策略来优化计算机的性能,以满足用户的需求。以下是一些有用的策略提示:

    1. 优先级管理

    不同的进程可能具有不同的优先级。你可以根据优先级来决定哪些进程应该优先运行,以确保重要任务得到及时处理。

    2. 内存管理

    合理分配内存对于避免内存不足问题非常重要。你可以使用内存管理算法来帮助你分配内存,如首次适应算法或最佳适应算法。

    3. I/O优化

    处理I/O事件时,可以采取异步操作以提高效率。确保及时响应用户的文件操作和网络请求。

    4. 进程调度

    选择适当的进程调度算法可以帮助你平衡计算机上的各种任务。常见的调度算法包括先来先服务(FCFS)和最短作业优先(SJF)等。

    游戏开发和许可

    这款游戏由Pier-Luc Brault开发,并根据GNU通用公共许可证发布。这意味着你可以免费使用、修改和分发这款游戏。

    游戏素材许可

    在游戏中使用的表情符号来自OpenMoji,根据知识共享署名-相同方式共享4.0许可证发布。

    游戏结束画面中使用的图像由Aleksandar Cvetanović制作,并根据Pixabay许可发布。

    游戏图标由用户itim2101在Flaticon上创建,并根据Flaticon许可发布。

    游戏中使用的主要字体名为VT323,由Peter Hull设计。次要字体名为Victor Mono,由Rune Bjørnerås设计。这两种字体都根据开放字体许可发布。

    结语

    这款游戏将让你体验到成为操作系统的感觉,管理计算机上的各种任务。你将面临各种挑战,需要制定策略来优化计算机的性能。不要让用户等待太久,否则他们会重新启动你的计算机!快来挑战自己,在这个虚拟世界中成为一名卓越的操作系统吧!

  • macOS Sonoma的新功能:高性能的屏幕共享(远程控制)

    macOS Sonoma的新功能:高性能的屏幕共享(远程控制)

    在数字时代,远程控制和屏幕共享已经成为了日常工作和生活中不可或缺的一部分。无论是在家办公、协作开发项目,还是协助家人解决电脑问题,我们都需要强大而稳定的远程控制工具。对于Mac用户来说,最近的一次操作系统升级带来了一项令人振奋的新功能,它将我们的远程体验提升到了一个全新的高度——这就是macOS Sonoma的高性能屏幕共享。

    开启全新的远程控制时代

    故事要从一次令人印象深刻的远程控制开始。王大神,一位热衷于远程工作和技术的自由职业者,正坐在他的MacBook Pro前,准备开始一天的工作。然而,今天有点不同,他听说了macOS Sonoma的高性能屏幕共享功能,决定一试究竟。

    他打开了他的Mac,升级到了最新的macOS Sonoma版本,并在设置中找到了这个新的功能。点击了几下,他很快就连接到了他家中的iMac。在他的MacBook Pro上,他可以轻松地控制iMac的桌面,就像坐在家里一样。这一切都发生得如此流畅,几乎没有延迟,仿佛两台电脑之间没有物理距离。

    为何高性能屏幕共享如此重要

    这个新的高性能屏幕共享功能对于许多用户来说可能是一个巨大的福音。首先,它极大地提升了远程工作的效率。无论你是远程办公还是需要远程协作,流畅的远程控制可以让你更轻松地完成任务,而不会受到网络延迟的干扰。

    其次,对于开发人员和技术支持人员来说,这个功能也非常有用。你可以远程访问家中或办公室的电脑,协助解决问题或进行维护,而无需亲自到场。这大大节省了时间和精力。

    最重要的是,这个功能是在内网中表现得非常完美的。这意味着如果你的设备都在同一个局域网内,你将能够享受到最佳的远程控制体验。对于家庭用户来说,这将是一个强大的工具,可以让你在家中的不同设备之间轻松切换和控制。

    需要的硬件

    然而,有一点需要注意的是,要使用这个高性能屏幕共享功能,你需要至少有一台Apple Silicon Mac。这是因为这项功能是专门为新一代的Mac硬件设计的,以确保性能最佳。如果你有一台Apple Silicon Mac,那么你可以毫不犹豫地升级到macOS Sonoma,尽情享受这一强大功能。

    如何使用高性能屏幕共享

    那么,如何使用这个令人兴奋的新功能呢?王大神在我们的故事中已经为我们提供了一些提示。在你的Mac上,打开Finder,然后选择”前往”(Go),接着选择”连接服务器”(Connect Server)。在弹出的对话框中,你可以输入你想要远程控制的目标设备的地址,格式为vnc://IP地址。

    接下来,你将会被要求输入目标设备的凭据,包括用户名和密码。一旦你完成了这一步,你就可以开始远程控制目标设备的桌面了。

    有待改进的地方

    然而,正如任何新功能一样,高性能屏幕共享也可能存在一些小问题。一些用户报告说,第一次选择了”高性能”模式后,如果断开连接,第二次连接时会默认为”标准”模式,并且无法更改。这可能是一个小bug,但很可能会在未来的更新中修复。

    另一个问题是,一些用户在”高性能”模式下遇到了屏幕黑屏的情况,虽然他们的设备都是Apple Silicon Mac。这可能需要一些进一步的调查,以找出是什么原因导致了这个问题。

    结语

    总的来说,macOS Sonoma的高性能屏幕共享功能为Mac用户带来了一个强大的远程控制工具。它极大地提升了远程工作的效率,使远程协作变得更加流畅。尽管可能存在一些小问题,但这个功能无疑是一个重要的升级,为Mac用户带来了更好的远程体验。

    如果你是一位Mac用户,拥有一台Apple Silicon Mac,那么不妨升级到macOS Sonoma,尝试一下这个新的高性能屏幕共享功能。相信你会被它的表现所惊艳,享受到更便捷的远程控制体验。

    最后,如果你需要更多的技术支持或想要了解更多关于这个功能的信息,不妨访问王大神的AI技术博客,他总是提供最新的技术动态和实用知识,帮助你深入了解最新的技术趋势。

  • 揭秘ChatDoc、ChatPDF、和对网址进行总结的实现

    揭秘ChatDoc、ChatPDF、和对网址进行总结的实现

    在数字时代,人们不断追求更高效的方式来获取信息和处理数据。ChatDoc和ChatPDF等工具的出现,使得对网页内容进行快速总结和转换成文档更加便捷。但是,这些神奇的工具是如何实现的呢?本文将揭秘它们的背后工作原理。

    开场故事

    假设你是一个学生,每天需要查找大量的学术论文来完成研究工作。你曾经为了获取一篇论文的详细信息而不得不逐一打开网页、复制粘贴内容,费时费力。然后,你听说了一些关于ChatDoc和ChatPDF的神奇工具,它们可以将网页内容快速转化为文档格式。这引起了你的极大兴趣,并让你产生了一个问题:这些工具是如何实现的?

    ChatDoc、ChatPDF和网址总结的实现原理

    1. 数据抓取和解析

    ChatDoc、ChatPDF以及网址总结工具的核心功能之一是数据抓取和解析。它们使用网络爬虫技术访问指定的网页,并从网页中提取文本、图像和其他相关信息。这些工具通常使用强大的Python库,如Beautiful Soup和Requests,来实现网页内容的抓取和解析。

    2. 自然语言处理(NLP)

    一旦网页内容被提取出来,ChatDoc、ChatPDF和网址总结工具会应用自然语言处理(NLP)技术。NLP是一种人工智能领域的技术,它允许计算机理解和处理人类语言。这些工具使用NLP算法来分析文本内容,提取关键信息,并识别文章的结构,包括标题、段落、和列表。

    3. 文档生成

    生成文档是这些工具的核心功能之一。一旦网页内容被解析和结构化,工具会根据提取的信息自动生成文档。这可能包括将标题转化为文档标题、将段落内容排版成文档段落,并插入图片和其他媒体元素。生成的文档可以是多种格式,如PDF、Word文档、Markdown等,具体取决于工具的设计和用户的选择。

    4. 用户界面

    ChatDoc、ChatPDF和网址总结工具通常提供用户友好的界面,让用户可以轻松地输入网址、选择文档格式,并启动转换过程。这些工具的目标是使用户体验尽可能简单和直观,以便广泛的用户可以轻松使用它们。

    ChatDoc、ChatPDF和网址总结工具的用途

    这些工具的实现原理使它们具有多种实际用途:

    • 学术研究: 学生和研究人员可以使用这些工具来将在线文章、论文或博客转化为可下载和离线阅读的文档,以方便研究和引用。

    • 知识管理: 专业人士可以使用这些工具来收集和整理网络上的信息,以便后续查阅和分享。

    • 在线阅读: 用户可以将网页内容转化为PDF或其他格式,以便离线阅读,从而避免了依赖互联网连接的限制。

    结语

    ChatDoc、ChatPDF和网址总结工具的实现原理结合了数据抓取、自然语言处理和文档生成技术,使用户能够更加便捷地获取和处理在线内容。这些工具的不断发展将继续为用户提供更多便利,同时也为技术和人工智能领域的发展提供了有趣的案例。

  • 揭示HTTPS安全隐患:ISP劫持证书流量的风险

    揭示HTTPS安全隐患:ISP劫持证书流量的风险

    在今天的网络世界中,HTTPS(超文本传输安全协议)被广泛认为是保护通信隐私和数据安全的黄金标准。然而,一项新的发现表明,即使使用HTTPS,我们仍然可能面临潜在的安全威胁,而这一威胁是来自于我们也许从未怀疑过的地方——我们的互联网服务提供商(ISP)。

    HTTPS与TLS的安全性

    在深入讨论ISP的行为之前,让我们先了解一下HTTPS和TLS(传输层安全性)协议的工作原理。HTTPS通过使用TLS协议来加密通信,确保数据在传输过程中不被窃取或篡改。TLS使用证书来验证网站的身份,并建立一个安全的通信通道。

    一般情况下,当我们访问一个使用HTTPS的网站时,我们的浏览器会验证该网站的TLS证书的有效性。如果证书无效,浏览器将显示警告并禁止连接。这个过程看起来非常安全,但正是在这个过程中,ISP可能会有机可乘。

    ISP的潜在威胁

    大多数人认为,ISP无法监听HTTPS通信,因为通信是加密的。但是,有一种攻击方式可能会让ISP绕过加密,获得对通信的访问权。这种方式涉及到对IP路由的修改,而这个方法可能让ISP获取到合法的SSL证书,而最让人不安的是,这个攻击方式正是HTTP-01验证方式给予的便利。

    HTTP-01验证方式的问题

    HTTP-01是证书颁发机构(CA)在验证网站身份时的一种方式,通常会要求网站在特定路径下放置验证文件以证明其控制权。这个验证文件需要在HTTP通信中传输,而ISP可以利用这一点。ISP可能会修改路由,将通信流量重定向到自己的服务器,然后伪装成网站,向CA请求证书。

    这意味着ISP可以通过HTTP-01验证方式获取到网站的SSL证书,而这个证书是合法的,因为它是通过CA签发的。一旦ISP拥有了这个证书,他们就可以在中间人攻击中利用它,卸载HTTPS通信,轻松地窃取敏感信息。

    如何应对这种威胁?

    要应对ISP的这种潜在威胁,我们需要采取一些措施:

    1. 证书透明度(CT):证书透明度是一种公开记录所有SSL证书的方法,这可以帮助监测是否有不正常的证书颁发。网站管理员可以订阅CT以监控他们的证书是否被恶意滥用。

    2. DNSSEC:DNSSEC是一种加强DNS安全性的协议,可以减少DNS劫持的风险。通过启用DNSSEC,网站可以更好地保护其DNS记录的完整性。

    3. 谨慎选择CA:选择一个可信赖的CA机构对证书进行签发,确保他们有严格的审核流程和安全措施。

    4. 监控流量:监控流量并寻找异常行为,特别是突然的证书签发请求,这可能是一个恶意的迹象。

    结论

    尽管HTTPS和TLS提供了强大的安全性,但ISP的行为可能会绕过这些保护,给我们的通信隐私带来威胁。了解这一风险并采取适当的安全措施是至关重要的,以确保我们的数据在传输过程中得到充分的保护。

  • 解析Ubuntu中/etc/gai.conf开启IPv4的原因

    解析Ubuntu中/etc/gai.conf开启IPv4的原因

    你是否曾经在使用Ubuntu操作系统时,遇到需要手动开启IPv4的情况?或许你对/etc/gai.conf文件有些疑惑,不知道它的作用以及为什么要在其中进行配置。本文将深入探讨这个话题,为你解开Ubuntu中/etc/gai.conf开启IPv4的背后原因。

    从一个故事开始

    故事是理解复杂技术问题的最佳切入点。让我们通过一个场景来开始我们的故事:

    假设你是一名网络工程师,负责维护一个大型企业的服务器和网络基础设施。这个企业依赖于IPv4和IPv6协议来连接内部员工和外部客户。最近,你注意到一些奇怪的网络问题,有些员工无法访问特定的IPv4网站,而其他人则没有问题。

    你深入研究了这个问题,发现了Ubuntu操作系统中的一个关键文件——/etc/gai.conf。这个文件控制着操作系统的IPv6和IPv4首选顺序。在默认情况下,Ubuntu更倾向于使用IPv6,这是IPv4的新一代协议。但是,一些特殊情况下,你需要手动配置/etc/gai.conf以确保IPv4得到正确的优先级。

    了解IPv6与IPv4

    在深入讨论/etc/gai.conf之前,让我们简要了解IPv6和IPv4之间的区别以及为什么要使用它们。

    • IPv4:IPv4是互联网上广泛使用的协议,它使用32位地址,总共有大约42亿个可用地址。然而,由于互联网的迅猛增长,IPv4地址空间逐渐枯竭,这导致了IPv4地址短缺问题。

    • IPv6:IPv6是IPv4的后继者,它使用128位地址,提供了远远超过IPv4的地址空间。IPv6旨在解决IPv4地址枯竭的问题,同时提供更多的安全性和性能。

    尽管IPv6有诸多优点,但在一些情况下,特别是涉及旧版应用程序或不支持IPv6的网络服务时,仍然需要IPv4的支持。

    /etc/gai.conf文件的作用

    现在,让我们深入研究/etc/gai.conf文件的作用。这个文件位于Ubuntu操作系统中,它的全名是”Getaddrinfo Configuration”,用于配置getaddrinfo()函数的行为,而这个函数是用于DNS查询的关键组件之一。

    在Ubuntu中,默认情况下,/etc/gai.conf文件的内容如下:

    # Configuration for getaddrinfo(3).
    #
    # The first rules that match get used, so put rules that are specific
    # to your site above rules that are more general.
    # The return value of getaddrinfo(3) is a list of IP address
    # structures, so the first rule that creates a result will be used.
    #
    # For IPv6, use a line like:
    #   "precedence ::ffff:0:0/96 100"
    # to have IPv4-mapped IPv6 addresses be treated as IPv4 for
    # compatibility with software that doesn't support IPv6.

    你可以看到其中有一行注释,提到了IPv4-mapped IPv6地址的处理。这就是/etc/gai.conf的关键之处。

    为什么要开启IPv4?

    在某些情况下,你可能需要手动配置/etc/gai.conf以开启IPv4支持。这是因为IPv6和IPv4之间并不总是完全兼容的。有些应用程序或服务可能仅支持IPv4,或者在IPv4环境下更稳定。开启IPv4支持可以解决以下情况:

    1. 应用程序兼容性:一些旧版应用程序或不支持IPv6的应用程序需要IPv4支持才能正常工作。

    2. 网络服务要求:某些网络服务可能仅支持IPv4,如果你的服务器需要与这些服务通信,开启IPv4支持是必要的。

    3. 性能和稳定性:在某些情况下,IPv4可能比IPv6更稳定,特别是在特定网络环境下。开启IPv4支持可以提高性能和稳定性。

    如何在/etc/gai.conf中开启IPv4支持

    现在,让我们来看看如何在/etc/gai.conf中进行配置以开启IPv4支持。你可以在文件中添加以下规则:

    precedence ::ffff:0:0/96 100

    这一规则的作用是告诉系统,当遇到IPv4-mapped IPv6地址(以::ffff:开头的地址)时,应将其视为IPv4地址,并按照IPv4的优先级处理。这样,系统将首先尝试使用IPv4来解析域名,然后再尝试IPv6。

    结语

    通过深入了解IPv4和IPv6的区别以及理解/etc/gai.conf文件的作用,你现在应该明白为什么有时需要手动开启IPv4支持。在某些情况下,IPv4仍然是必不可少的,尤其是在处理旧版应用程序或特定网络服务时。通过在/etc/gai.conf中添加适当的规则,你可以确保系统正确处理IPv4和IPv6地址,提高应用程序的兼容性和性能。

    最后,记得在进行这样的配置时小心谨慎,确保不会影响系统的正常运行。希望本文能够帮助你更好地理解Ubuntu中/etc/gai.conf开启IPv4的原因以及如何进行配置。

  • 闲置安卓手机如何打造高效NAS存储?

    闲置安卓手机如何打造高效NAS存储?

    你是否有一台闲置的安卓手机,规格还不错,6GB内存加上256GB的存储空间,但你不知道该如何充分利用它?今天,我们将探讨如何将这台手机变身为高效的NAS(网络附加存储),将其变成一个强大的个人云存储设备,为你的数据提供可靠的存储和访问。

    从改变电源供电开始

    首先,将这台安卓手机改造成NAS的第一步是保持它24小时供电。安卓手机通常不是设计用于全天候运行的设备,因此你需要采取一些措施以确保电源不中断。你可以通过以下方式实现:

    1. 将手机插入电源适配器并连接到电源插座。这将确保手机在工作时不会因电池耗尽而关闭。

    2. 调整手机的电池充电限制,通常可以在设置中找到。将充电限制调整到最高水平,以确保手机充满电并保持在高电量状态。

    安卓系统的挑战与解决方案

    安卓系统与传统的NAS操作系统有很大的不同,因此需要面对一些挑战。安卓系统通常会主动关闭后台应用程序以节省电池和性能。这可能导致一些NAS应用无法稳定运行。为了解决这个问题,你可以采取以下措施:

    1. 自定义代码:如果你懂得编程,可以编写一些代码来处理各种异常情况,确保NAS应用可以持续运行。

    2. 使用合适的应用:有些应用程序专门设计用于在安卓上充当NAS服务器。例如,你可以考虑使用ES文件浏览器等应用程序,这些应用提供了简单的支持功能,并可以设置为不执行电池优化,允许后台运行。

    3. 开启通知:确保你的NAS应用开启通知功能,这样你可以随时了解它的状态并及时处理问题。

    利用外挂硬盘盒扩展存储

    为了将你的安卓手机变成NAS,你需要外接存储设备。购买一个带有独立供电的硬盘盒是个不错的选择。这样,你可以连接一个大容量的硬盘或SSD,并确保它始终保持运行,不会因手机的电池问题而中断。此外,你可以使用OTG线来连接手机和硬盘盒。

    选择合适的应用程序

    在你的安卓手机上安装适用于NAS的应用程序是关键。以下是一些可考虑的应用程序:

    1. Termux:这是一个强大的终端模拟器,允许你在安卓手机上运行Linux命令。你可以使用Termux来搭建自己的NAS服务器,安装各种网络存储服务。

    2. ES文件浏览器:虽然它是一个文件浏览器,但ES文件浏览器也提供了SMB共享功能,使你可以轻松共享文件和文件夹,将手机变成NAS。

    3. Cloudreve:如果你想创建一个云存储服务,可以考虑使用Cloudreve。它允许你将手机变成一个私人云存储,可以与家人和朋友共享文件。

    4. Samba Server:Samba是一个流行的开源项目,它可以将安卓手机变成一个SMB文件共享服务器,与Windows、Linux和其他设备兼容。

    注意电池问题

    持续供电可能导致手机电池鼓包,这是需要特别注意的问题。为了减少电池问题,你可以考虑以下解决方案:

    1. 使用充电器和电源适配器来供电,而不是使用电池。

    2. 定期检查电池状态,如果发现电池鼓包迹象,及时更换。

    3. 使用第三方应用程序来控制电池充电和放电,以降低电池的损耗。

    结语

    将你的闲置安卓手机变成一个高效的NAS存储是一项有挑战性但有趣的项目。通过合适的应用程序和硬件外接设备,你可以创建一个可靠的个人云存储解决方案,满足你的数据存储和共享需求。无论是为了娱乐还是工作,这个DIY项目都将为你带来更多便利。

    最后,请记得定期维护你的手机和存储设备,以确保它们的稳定性和可靠性。这将确保你的NAS一直运行顺畅,为你提供最好的存储和访问体验。

  • 为什么Python的Requests无法模拟Curl的HTTP请求?

    为什么Python的Requests无法模拟Curl的HTTP请求?

    在当今数字化的世界里,网络通信是我们日常生活和工作的一部分。无论是浏览网页、发送电子邮件还是访问在线资源,我们都离不开HTTP请求。然而,对于那些希望限制特定程序进行HTTP访问的人来说,这个问题变得相当复杂。在本文中,我们将深入探讨为什么Python的Requests库无法模拟Curl的HTTP请求,并探讨了一些可能的解决方案。

    背景故事

    王大神是一位热衷于编程和网络技术的自由职业者。他经营着自己的网站,专注于分享关于人工智能、ChatGPT、OpenAI和AIGC等前沿技术的文章。最近,他遇到了一个令他困扰的问题,那就是如何限制特定程序对他的服务器进行HTTP访问。

    Curl vs. Python Requests

    在这个问题中,王大神想要限制只允许 /usr/bin/curl 这个程序发起HTTP请求到 127.0.0.1:8000。这听起来似乎是一个简单的任务,但事实证明,要实现这个目标并不容易。

    首先,让我们看看为什么Curl能够轻松做到这一点,而Python的Requests库却不能。

    Curl是一个命令行工具,用于发送HTTP请求。它具有自己的User-Agent标头,这意味着服务器可以轻松地识别到请求来自Curl。此外,Curl的User-Agent是不可更改的,因此很难伪装成其他客户端。

    相比之下,Python的Requests库是一个通用的HTTP库,可以用于编写各种HTTP客户端。这意味着你可以自由地更改User-Agent标头,甚至可以伪装成Curl。这就是问题的核心:服务器如何区分是真正的Curl还是伪装成Curl的Python Requests。

    可能的解决方案

    尽管Python的Requests库具有灵活性,但还是有一些方法可以尝试限制特定程序的HTTP访问。

    1. User-Agent检测: 服务器可以检查User-Agent标头,并且只允许特定User-Agent的请求。然而,这并不是一种安全的方法,因为User-Agent可以轻松伪装。

    2. 端口和进程识别: 如果所有的程序都在同一台机器上运行,服务器可以根据连接的源端口来确定对应的进程,然后根据进程的路径进行校验。这种方法在本地环境中可能有效,但在分布式环境中并不适用。

    3. 签名标头: 为特定程序的请求添加签名标头,服务器可以根据这些签名来验证请求的合法性。然而,这也需要程序本身支持签名标头,并且可能需要更多的开发工作。

    4. 鉴权: 最简单的方法是在服务器上实施基本的HTTP鉴权,要求用户提供用户名和密码或令牌,以便访问受限资源。这是一个通用的解决方案,适用于各种情况。

    5. 特殊的User-Agent: 程序可以被要求只有在特定的User-Agent标头存在时才能发出请求,这可以有效限制程序的访问。

    结论

    在网络安全和访问控制方面,没有一种方法适用于所有情况。要根据具体需求和场景来选择合适的方法。对于王大神来说,他可以考虑使用特殊的User-Agent或基本的HTTP鉴权来限制特定程序的HTTP访问。

    这个问题是一个典型的网络安全挑战,需要综合考虑多种因素,以找到最佳的解决方案。

  • 如何应对网络不稳定的挑战:我经历过的酸甜苦辣

    如何应对网络不稳定的挑战:我经历过的酸甜苦辣

    记得有一次,我正在进行一场非常重要的在线会议。这是一个关乎合同和项目方向的会议,我必须出席。刚好到我发言的时候,网络突然开始起波澜。我的语音断断续续,屏幕卡得像电影里的慢动作一样。那一刻,我知道,如果不能立即解决这个问题,一切努力都会付诸流水。现在,我要和你们分享这次糟糕经历教给我的几点教训,以及我是如何一步一步地解决网络不稳定问题的。

    分析网络问题:问题究竟出在哪里?

    首先,我们需要知道网络问题究竟出在哪里。是你自己的网络连接问题,还是服务提供商的问题?或者可能是你的电脑或路由器有问题?分析问题的根本,才能有的放矢。

    网络检测工具的威力

    想要了解网络状态,最直接的方式就是使用网络检测工具。有很多种免费和付费的网络检测工具,比如Speedtest,Ping和Traceroute等。这些工具可以帮你查看当前网络速度、延迟和数据包丢失情况,还可以分析你的网络是在哪个环节出问题。

    与服务提供商对话

    如果你发现问题可能出在服务提供商那里,那么及时与其沟通非常重要。我曾多次与服务提供商的技术支持进行交流,以找出问题的根本原因。有时候,他们可能会立即为你解决问题,但更多的时候,你可能需要不断地催促和追问。

    网络优化:如何提升网络性能?

    在了解问题原因后,下一步就是开始解决问题。

    路由器位置的重要性

    一个简单但常被忽视的问题是路由器的位置。确保路由器放在一个信号能够顺利传播的地方。避免将路由器放在电子干扰严重的地方,如微波炉或大型电器附近。

    使用有线连接

    无线网络虽然方便,但有时候并不稳定。特别是在需要进行重要的在线活动时,比如视频会议或者在线游戏,使用有线连接是一个更可靠的选择。

    升级网络设备

    过时的网络设备,如老旧的路由器或网卡,也可能是网络不稳定的罪魁祸首。考虑升级你的网络设备,购买更高性能的产品。

    网络备份:防不胜防

    即使你的网络通常很稳定,也不能保证永远不会出问题。这时候,备用方案就显得非常重要。

    移动网络的应急方案

    保持一个可用的移动网络连接是一个不错的选择。你可以购买一张流量充足的SIM卡,或者开通一个移动热点服务,以备不时之需。

    多路径网络

    有条件的话,你还可以考虑建立多路径网络。即使用多个网络服务提供商,通过特定的网络设备将它们合并成一个更稳定、更高速的网络。

    结语:网络不稳定不再可怕

    通过这一系列的措施和经验,网络不稳定的问题得到了有效的缓解。当然,这些都是基于我自己的实际经验来的。希望我的这些经历和建议能给你带来帮助,让你在面对网络问题时,能从容应对,不再手忙脚乱。