Tag: 网络

  • 如何使用PHP获取本机IPv4和IPv6地址

    如何使用PHP获取本机IPv4和IPv6地址

    在这个高度互联的时代,我们对于网络连接的依赖无处不在。无论是在服务器上运行网站,还是在树莓派上搭建物联网项目,获取本机的IPv4和IPv6地址都是至关重要的。这些地址是我们设备与互联网交流的通道,也是实现各种网络功能的基础。在这篇文章中,我们将探讨如何使用PHP编程语言获取本机的IPv4和IPv6地址,以便更好地管理网络连接和实现各种应用。

    步骤一:了解IPv4和IPv6的区别

    IPv4和IPv6都是用于标识网络上设备的地址协议,但它们有一些重要的区别。IPv4采用32位地址,而IPv6采用128位地址。IPv4地址已经枯竭,而IPv6地址则更为充足。在开始获取本机地址之前,了解这些基本知识对于正确选择适当的地址协议至关重要。

    步骤二:使用PHP编写获取IPv4地址的代码

    首先,我们将探讨如何使用PHP编写代码来获取本机的IPv4地址。PHP提供了一些内置函数和变量,可以轻松实现这一目标。以下是一个简单的示例:

    <?php
    $ipv4 = gethostbyname(gethostname());
    echo "本机IPv4地址是:" . $ipv4;
    ?>

    这段代码中,我们使用了gethostbyname()函数来获取主机名对应的IPv4地址,并将结果打印出来。这是一个简单而有效的方法来获取本机的IPv4地址。

    步骤三:使用PHP编写获取IPv6地址的代码

    如果你的网络环境支持IPv6,并且你需要获取IPv6地址,那么我们也可以使用PHP编写相应的代码。以下是一个示例:

    <?php
    $ipv6 = gethostbyname("ipv6.google.com");
    echo "本机IPv6地址是:" . $ipv6;
    ?>

    这段代码中,我们使用gethostbyname()函数来获取ipv6.google.com的IPv6地址。这个地址通常是本机的IPv6地址之一。请注意,获取IPv6地址可能需要确保网络环境已经启用了IPv6支持。

    步骤四:处理异常情况

    在获取IPv4和IPv6地址时,可能会遇到一些异常情况,例如网络连接断开或无法解析主机名。为了确保代码的稳定性,我们可以使用异常处理机制来捕获并处理这些异常。以下是一个简单的异常处理示例:

    <?php
    try {
        $ipv4 = gethostbyname(gethostname());
        echo "本机IPv4地址是:" . $ipv4;
    } catch (Exception $e) {
        echo "无法获取IPv4地址:" . $e->getMessage();
    }
    
    try {
        $ipv6 = gethostbyname("ipv6.google.com");
        echo "本机IPv6地址是:" . $ipv6;
    } catch (Exception $e) {
        echo "无法获取IPv6地址:" . $e->getMessage();
    }
    ?>

    这段代码中,我们使用try和catch块来捕获可能发生的异常,并提供相应的错误消息。

    步骤五:完善和优化代码

    获取本机的IPv4和IPv6地址只是一个简单的示例。在实际应用中,你可能需要更多的错误处理、地址验证和网络连接管理。此外,你还可以考虑将获取地址的功能封装成一个函数,以便在不同的项目中重复使用。

    结论

    获取本机的IPv4和IPv6地址是网络编程中的一个基本任务。使用PHP编程语言,我们可以轻松实现这一目标,无论是在服务器上还是在树莓派等嵌入式设备上。通过了解IPv4和IPv6的区别,编写相应的PHP代码,并进行异常处理,我们可以更好地管理网络连接并实现各种网络应用。

    无论你是一个网络管理员还是一个网络编程爱好者,掌握如何获取本机地址的技能都将为你在网络世界中的冒险提供强大的支持。
  • 优化签到流程:如何轻松自动签到并获取验证码

    优化签到流程:如何轻松自动签到并获取验证码

    你是否曾经厌倦了每天手动签到的重复工作?是否希望能够自动化这一过程,省下宝贵的时间?在这篇文章中,我将向你展示如何通过Python编写一个自动签到脚本,使签到过程更加便捷和高效。我们将使用Python的requests库来发送网络请求,并借助第三方验证码识别服务,自动获取验证码并完成签到。让我们一起来看看如何实现这一目标吧。

    步骤一:获取验证码

    首先,我们需要从签到网站获取验证码图片。这个过程涉及发送GET请求来获取验证码图片,然后将其传递给验证码识别服务。在这里,我们使用了一个名为imgcode_online的函数来完成这个任务。这个函数接受验证码图片的URL作为参数,将其转换为base64编码的数据,并将其发送到一个在线验证码识别服务。该服务将返回识别后的验证码文本。

    def imgcode_online(imgurl):
        data = {
            'token': token,  # 验证码识别服务的token
            'type': 'online',
            'uri': imgurl
        }
        response = requests.post('http://www.bhshare.cn/imgcode/', data=data)
        result = json.loads(response.text)
        if result['code'] == 200:
            return result['data']
        else:
            return 'error'

    步骤二:检查签到时间

    在签到之前,我们需要检查是否到达签到时间。为了做到这一点,我们首先需要发送GET请求来获取上次签到的时间,并将其转换为时间戳。然后,我们将当前时间与上次签到时间进行比较,如果时间间隔大于24小时,就说明可以进行签到。

    def tly():
        signUrl = "https://tly30.com/modules/index.php"
        header = {
            'User-Agent': 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/104.0.0.0 Safari/537.36',
            'Cookie': cookie
        }
    
        res = requests.get(url=signUrl, headers=header).text
        signtime = getmidstring(res, '<p>上次签到时间:<code>', '</code></p>')
        timeArray = time.strptime(signtime, "%Y-%m-%d %H:%M:%S")
        timeStamp = int(time.mktime(timeArray))
        t = int(time.time())
    
        if t - timeStamp > 86400:
            print("距上次签到时间大于24小时啦,可以签到")
            # 签到操作
            captchaUrl = "https://tly30.com/other/captcha.php"
            signurl = "https://tly30.com/modules/_checkin.php?captcha="
            header = {
                'User-Agent': 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/110.0.0.0 Safari/537.36',
                'Cookie': cookie
            }
            res1 = requests.get(url=captchaUrl, headers=header)
            base64_data = base64.b64encode(res1.content)
            oocr = imgcode_online('data:image/jpeg;base64,' + str(base64_data, 'utf-8'))
            res2 = requests.get(url=signurl + oocr.upper(), headers=header).text
            print(res2)
        else:
            print("还未到时间!", t - timeStamp)

    总结

    通过这个简单的Python脚本,我们可以轻松地自动签到并获取验证码,省去了手动操作的麻烦。你可以将这个脚本设置为定时任务,每天自动完成签到。这不仅提高了签到的效率,还让你有更多的时间专注于其他重要的事情。

    希望这篇文章对你有所帮助,让你更好地理解如何使用Python自动化网站操作。如果你有任何问题或建议,欢迎在评论中分享。祝你签到顺利!

  • 搬瓦工服务器测速与选购指南

    搬瓦工服务器测速与选购指南

    在当今数字化时代,互联网已经成为我们日常生活的一部分,而虚拟专用服务器(VPS)则是托管网站、应用程序和数据的理想选择。然而,在选择和购买VPS时,服务器的性能、网络速度和稳定性是至关重要的考虑因素。本文将向你介绍如何在搬瓦工(BandwagonHost)上测速不同机房的服务器,并提供服务器选购建议。

    搬瓦工官网

    首先,让我们从访问搬瓦工的官方网站开始。你可以点击以下链接访问:

    搬瓦工各节点服务器官方测速地址

    现在,让我们来了解如何测速不同机房的搬瓦工服务器。以下是各个机房的官方测速地址和相关信息:

    香港机房(HKHK_8)

    • 测试IP:93.179.124.235
    • 全国延迟测试:hk.bwg.wiki
    • 测速文件:暂无

    日本大阪机房(JPOS_1)

    • 测试IP:185.212.58.133
    • 全国延迟测试:jp.bwg.wiki
    • 测速文件:25MB

    洛杉矶机房(USCA_6,DC6 CN2 GIA)

    • 测试IP:173.242.113.114
    • 全国延迟测试:dc6.bwg.wiki
    • 测速文件:25MB

    洛杉矶机房(USCA_9,DC9 CN2 GIA)

    • 测试IP:89.208.246.192
    • 全国延迟测试:dc9.bwg.wiki
    • 测速文件:25MB

    洛杉矶机房(USCA_2,DC2 QNET KVM)

    • 测试IP:104.225.153.186
    • 全国延迟测试:dc2.bwg.wiki
    • 测速文件:25MB

    洛杉矶机房(USCA_3,DC3 CN2 KVM)

    • 测试IP:104.243.21.212
    • 全国延迟测试:dc3.bwg.wiki
    • 测速文件:25MB

    洛杉矶机房(USCA_4,DC4 MCOM)

    • 测试IP:104.245.188.20
    • 全国延迟测试:dc4.bwg.wiki
    • 测速文件:25MB

    洛杉矶机房(USCA_8,DC8 ZNET KVM)

    • 测试IP:198.181.42.121
    • 全国延迟测试:dc8.bwg.wiki
    • 测速文件:25MB

    弗里蒙特机房(USCA_FMT)

    • 测试IP:174.137.48.242
    • 全国延迟测试:暂无
    • 测速文件:100MB

    新泽西机房(USNJ)

    • 测试IP:23.29.138.5
    • 全国延迟测试:暂无
    • 测速文件:暂无

    纽约机房(USNY_2)

    • 测试IP:208.167.227.122
    • 全国延迟测试:暂无
    • 测速文件:100MB

    荷兰机房(EUNL_3)

    • 测试IP:45.62.120.202
    • 全国延迟测试:暂无
    • 测速文件:100MB

    荷兰联通高级线路(EUNL_3)

    • 测试IP:104.255.64.1
    • 全国延迟测试:暂无
    • 测速文件:暂无

    以上是各个机房的官方测速地址和相关信息。你可以通过这些地址测试不同机房服务器的Ping延迟和文件下载速度,以便选择最适合你需求的服务器。

    搬瓦工服务器选购建议

    在选择搬瓦工的服务器时,以下是一些建议:

    • 如果预算充足,且对网络稳定性要求较高,香港机房是一个不错的选择,但价格较高。
    • 电信、移动和联通用户可以考虑搬瓦工的CN2 GIA-E套餐,这是一种性价比较高的选择,适用于各种需求。
    • 预算有限的用户可以选择搬瓦工的CN2 GT便宜套餐,年付费用较低。
    • 无论选择哪种套餐,都要根据自己的需求和预算进行权衡。

    结语

    希望这篇文章能帮助你更好地了解搬瓦工服务器测速和选购的相关信息。

    网络性能和稳定性对于在线活动至关重要,所以选择合适的服务器非常重要。如果你有任何问题或疑问,可以前往搬瓦工的官方网站或咨询他们的客户支持,他们将竭诚为你提供帮助。祝你在网络世界中一切顺利!

  • 搬瓦工IP更换教程:如何顺利更换你的VPS IP地址

    搬瓦工IP更换教程:如何顺利更换你的VPS IP地址

    在数字时代,网络是我们日常生活中不可或缺的一部分。无论是工作、学习还是娱乐,我们都依赖于互联网。而虚拟专用服务器(VPS)则成为了许多人在网络上托管网站、应用程序和数据的理想选择。搬瓦工(BandwagonHost)作为一家知名的VPS提供商,为用户提供了高性能的VPS服务。然而,有时你可能需要更换你的VPS的IP地址。本文将详细介绍如何在搬瓦工上进行IP地址更换。

    步骤一:登陆搬瓦工官网

    首先,打开你的浏览器,前往搬瓦工的官方网站。如果你已经有账户,请登录。如果没有账户,你需要先注册一个。

    步骤二:进入IP更换申请页面

    一旦你成功登录,进入搬瓦工的用户控制面板。在控制面板中,你可以找到一个名为“IP更换申请”的选项。点击它,进入IP更换的申请页面。

    步骤三:选择需要更换IP的VPS实例

    在IP更换申请页面上,你将看到列出了你拥有的所有VPS实例。选择你想要更换IP的实例,然后点击相应实例后面的“请求更换IP”按钮。

    步骤四:生成工单

    点击“请求更换IP”后,系统将自动生成一个工单(Ticket)。这个工单是你IP更换请求的记录,包括付费信息和IP更换进度。在工单中,你需要支付IP更换的费用。

    步骤五:等待IP更换完成

    一旦你支付了IP更换的费用,搬瓦工将在24小时内为你更换一个新的IP地址。通常情况下,新IP会在30分钟内自动更换成功,你可以在工单中查看进度。

    步骤六:完成IP更换

    在新IP更换成功后,你可以回到搬瓦工的首页,在“Home”下方确认付款已完成。现在,你已成功完成了IP更换。

    结语

    无论你是因为安全问题还是其他原因需要更换IP,搬瓦工为你提供了便捷的解决方案。记住,网络安全和稳定性非常重要,所以在更换IP时,务必确保你的VPS在全球范围内可以正常访问。现在,你已经学会了如何在搬瓦工上更换IP地址,希望这个教程对你有所帮助。

  • 如何成功更改群晖Docker源:解决Docker换源失败的问题

    如何成功更改群晖Docker源:解决Docker换源失败的问题

    你是否曾经尝试过在群晖上使用Docker,并且想要更改Docker的源,但却遇到了一系列的问题?或许你发现默认源速度慢,或者想要使用特定的源以获取更多的Docker镜像。无论你的原因是什么,我都可以理解,因为我自己曾经遇到过这个问题。在这篇文章中,我将向你展示如何成功更改群晖Docker的源,解决Docker换源失败的问题。

    步骤一:登录到群晖控制面板

    首先,确保你已经成功登录到群晖的控制面板。你需要管理员权限才能进行Docker源的更改。

    步骤二:打开Docker

    在控制面板中,找到并点击“Docker”选项。这将打开Docker的管理界面。

    步骤三:选择“镜像”选项卡

    在Docker管理界面中,你会看到多个选项卡,包括“容器”、“镜像”、“网络”等等。点击“镜像”选项卡,这里将显示所有已下载的Docker镜像。

    步骤四:点击“设置”

    在“镜像”选项卡中,你会看到一个齿轮图标,代表“设置”。点击这个图标,进入Docker的设置界面。

    步骤五:在“镜像源”中更改源地址

    在Docker的设置界面中,你会看到一个“镜像源”的文本框。这里显示了当前的Docker源地址。你可以点击这个文本框,然后删除其中的内容。

    步骤六:添加新的源地址

    现在,你需要找到一个可靠的Docker源地址。你可以在互联网上搜索,或者使用一些已知的Docker源,比如Docker Hub或阿里云Docker镜像。找到一个你信任的源地址,并将其粘贴到“镜像源”的文本框中。

    步骤七:保存更改

    在粘贴新的源地址后,确保检查了一遍地址的正确性。然后,点击界面下方的“应用”按钮,以保存你的更改。

    步骤八:等待同步完成

    一旦保存了新的源地址,Docker将会开始同步镜像。这个过程可能会花费一些时间,具体时间取决于你的网络速度以及镜像的大小。请耐心等待同步完成。

    步骤九:验证更改

    一旦同步完成,你可以返回到“镜像”选项卡,查看是否成功下载了新的Docker镜像。如果一切正常,恭喜你成功更改了群晖Docker的源地址!

    结尾

    通过按照以上步骤,你可以轻松地更改群晖Docker的源地址,解决Docker换源失败的问题。这将帮助你加快镜像下载速度,提高Docker的效率,让你更轻松地管理容器。

    如果你还有其他关于群晖或Docker的问题,欢迎在我的网站上留言,我将尽力为你解答。

    感谢你阅读这篇教程,希望对你有所帮助!

  • 冬日骇客:解锁黑客世界的奥秘

    冬日骇客:解锁黑客世界的奥秘

    在一个寒冷的冬日,一位神秘的黑客坐在他的电脑前,屏幕上闪烁着绿色的代码。窗外,大雪纷飞,寒风凛冽,但这位黑客却似乎完全不受寒冷的影响。他的手指飞快地在键盘上舞动,仿佛弹奏着一曲数字的交响乐。

    冬日骇客:解锁黑客世界的奥秘 冬日骇客:解锁黑客世界的奥秘

    这个故事并不是来自某部好莱坞电影的情节,而是一个真实世界中令人着迷的景象。黑客世界充满了神秘、挑战和创造力,今天,我们将带你踏上一段奇妙的旅程,揭示黑客的世界背后的奥秘。

    什么是黑客?

    在我们深入探讨黑客世界之前,让我们先了解一下什么是黑客。黑客是一种技术专家,他们热衷于探索、理解和改进计算机系统和网络。黑客可以分为不同类型,包括:

    • 白帽黑客:他们是伦理黑客,专注于发现和修复安全漏洞,以保护系统免受恶意黑客攻击。

    • 灰帽黑客:他们介于白帽和黑帽之间,有时会违反法律,但出于善意目的,例如揭示漏洞。

    • 黑帽黑客:他们是恶意的黑客,试图入侵系统、窃取信息或造成破坏。

    • 社会工程师:他们使用心理学技巧来欺骗人们,以获取机密信息。

    现在,让我们深入探讨黑客的神秘世界,看看他们是如何工作的,以及他们的技能对我们的日常生活有何影响。

    黑客的工作

    黑客的工作涵盖了广泛的领域,从网络安全到系统优化,再到密码破解。他们使用编程语言、网络知识和创造性的思维来解决各种挑战。以下是黑客可能涉及的一些领域:

    1. 网络安全

    黑客可以通过模拟攻击来测试网络的安全性,并帮助组织发现和修复漏洞,以防止真正的黑客入侵。

    2. 社交工程

    社交工程师利用心理学知识来欺骗人们,以获取机密信息。这可能涉及伪装成信任的实体或诱使人们泄露密码。

    3. 密码破解

    黑客可以使用技术手段来破解密码,尤其是当密码不足够强壮时。

    4. 数据分析

    数据黑客利用数据科学技术来分析大数据集,以寻找有趣的模式、洞察和解决问题。

    5. 软件开发

    有些黑客也是出色的软件开发者,他们创建工具和应用程序来执行各种任务,从自动化到网络渗透测试。

    黑客的伦理和法律

    在探索黑客世界时,我们不能忽视伦理和法律问题。黑客行为不一定都合法或道德,因此,有必要强调以下几点:

    • 合法黑客(白帽黑客)的目标是提高系统安全,他们是受雇用的专业人士,遵守法律和道德准则。

    • 非法黑客(黑帽黑客)的活动是违法的,可能导致刑事指控和监禁。

    • 黑客行为应该受到道德约束,尊重他人的隐私和权利。

    结语

    黑客世界充满了机遇和挑战,它是技术和创造力的结合体。虽然黑客的形象常常被夸大和误解,但他们的工作对于网络安全和技术进步至关重要。

    无论你是对黑客世界感兴趣,还是希望提高网络安全意识,都可以从了解黑客的技能和工作中获益。但请记住,黑客行为应该合法、道德,并尊重他人的权利和隐私。

  • 使用Git LFS克隆大型数据仓库的最佳实践

    使用Git LFS克隆大型数据仓库的最佳实践

    当你需要克隆一个包含大型数据文件的Git仓库时,你可能会遇到速度慢的问题。在这篇教程中,我们将探讨如何使用Git LFS(Large File Storage)来解决这个问题,以便更高效地克隆大型数据仓库。无论是处理机器学习模型、大型媒体文件还是其他大文件,Git LFS都是一个强大的工具,让我们一起来了解如何使用它吧。

    使用Git LFS克隆大型数据仓库的最佳实践 使用Git LFS克隆大型数据仓库的最佳实践

    什么是Git LFS?

    Git LFS是一个Git扩展,旨在处理大型文件。它通过将大文件从Git仓库中分离出来,而不是将它们纳入Git的版本控制,从而加速Git操作的执行速度。这对于那些需要管理大型二进制文件的项目来说是至关重要的。

    使用Git LFS克隆仓库

    首先,我们需要确保已经安装了Git LFS。如果你还没有安装,可以按照官方文档的说明进行安装。

    一旦Git LFS安装完成,我们就可以使用它来克隆一个包含大型数据文件的Git仓库。下面是具体的步骤:

    1. 打开终端或命令提示符。

    2. 使用以下命令来克隆仓库:

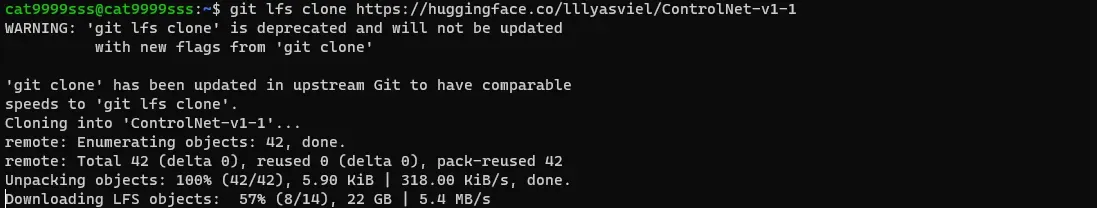
      git lfs clone https://github.com/lllyasviel/ControlNet-v1-1.git

      在这个例子中,我们克隆了一个名为ControlNet-v1-1的仓库。

      注意:在使用git lfs clone命令时,Git LFS会自动识别并下载仓库中的大型文件。这意味着你不需要额外的步骤来处理大文件,一切都会自动进行。

    3. 等待克隆完成。根据你的网络连接速度和文件大小,克隆可能需要一些时间。在克隆过程中,你将看到进度信息,包括文件的下载进度。

    4. 克隆完成后,你将拥有一个包含所有文件的本地Git仓库,其中大型文件已经由Git LFS管理。你可以像对待普通Git仓库一样使用这个仓库进行操作。

    Git LFS克隆速度优化

    虽然Git LFS能够显著提高克隆大型数据仓库的速度,但有时候仍然可能会感到速度不够快。以下是一些进一步优化速度的技巧:

    1. 选择合适的镜像源:有些Git LFS仓库支持多个镜像源,你可以选择一个速度更快的镜像源进行克隆。可以在仓库的设置或文档中找到相关信息。

    2. 使用高速网络连接:如果可能的话,尽量使用高速网络连接,这将显著提高克隆速度。

    3. 合理使用本地缓存:Git LFS会自动将下载的文件存储在本地缓存中,以便下次使用。合理使用本地缓存可以减少重复下载。

    4. 避免同时克隆多个大型仓库:如果你需要克隆多个大型数据仓库,尽量避免同时进行,以免竞争网络带宽。

    结语

    使用Git LFS来克隆大型数据仓库是一个有效的方法,可以显著提高克隆速度并优化项目管理。无论你是在处理机器学习模型、媒体文件还是其他大文件,Git LFS都是一个强大的工具,可以帮助你更高效地管理大文件。

  • 使用Shell脚本和CLI界面在Ubuntu 20.04上管理防火墙

    使用Shell脚本和CLI界面在Ubuntu 20.04上管理防火墙

    在今天的数字化世界中,保护计算机和服务器免受网络威胁的侵害至关重要。Ubuntu 20.04是一种广泛使用的Linux操作系统,为了确保计算机的安全性,我们需要学会管理防火墙。本教程将教您如何使用Shell脚本和CLI界面在Ubuntu 20.04上管理防火墙,以提高您的系统安全性。

    为什么要管理防火墙?

    在开始探讨管理防火墙的具体方法之前,让我们先了解一下为什么需要防火墙。防火墙是一个网络安全设备,用于监视和控制进出网络的数据流量。它的主要目标是阻止恶意数据包进入系统,从而保护系统免受黑客、恶意软件和其他网络威胁的攻击。如果您在Ubuntu 20.04上运行服务器或个人计算机,管理防火墙是确保系统安全性的关键步骤。

    使用Shell脚本管理防火墙

    步骤1:了解Ubuntu 20.04的默认防火墙

    在Ubuntu 20.04上,默认使用的防火墙管理工具是ufw(Uncomplicated Firewall)。首先,让我们检查防火墙的状态,以确保我们了解当前配置。

    sudo ufw status

    这将显示防火墙的状态。如果防火墙已启用,您将看到一条消息,指示它已激活。如果尚未激活,您可以使用以下命令启用它:

    sudo ufw enable

    步骤2:配置防火墙规则

    防火墙的主要工作是根据规则过滤数据包。您可以配置规则来允许或拒绝特定类型的流量。以下是一些常见的防火墙规则示例:

    • 允许SSH连接:
    sudo ufw allow OpenSSH
    • 允许HTTP流量:
    sudo ufw allow HTTP
    • 允许HTTPS流量:
    sudo ufw allow HTTPS
    • 拒绝特定IP地址的流量:
    sudo ufw deny from 192.168.1.100

    步骤3:禁用不需要的端口

    为了提高系统安全性,禁用不需要的端口是一个好习惯。例如,如果您的服务器不提供FTP服务,可以禁用FTP端口:

    sudo ufw deny ftp

    步骤4:查看防火墙规则

    您可以随时查看当前配置的防火墙规则,以确保它们符合您的期望:

    sudo ufw status numbered

    此命令将列出所有规则,并为每个规则分配一个编号,以便您可以轻松删除或修改它们。

    步骤5:删除不需要的规则

    如果您需要删除不再需要的规则,可以使用以下命令:

    sudo ufw delete [规则编号]

    使用Shell脚本自动化防火墙管理

    现在,让我们将防火墙管理自动化,以便轻松执行常见任务。我们将创建一个简单的Shell脚本来实现这一目标。

    步骤1:创建脚本文件

    首先,创建一个新的Shell脚本文件,例如firewall_management.sh:

    touch firewall_management.sh

    步骤2:编辑脚本文件

    使用文本编辑器(例如nano或vim)打开脚本文件,并添加您的自动化命令。例如,以下是一个示例脚本,它启用防火墙并添加常见的规则:

    #!/bin/bash
    
    # 启用防火墙
    sudo ufw enable
    
    # 允许SSH连接
    sudo ufw allow OpenSSH
    
    # 允许HTTP和HTTPS流量
    sudo ufw allow HTTP
    sudo ufw allow HTTPS

    步骤3:保存并运行脚本

    保存并关闭编辑器,然后将脚本文件设置为可执行:

    chmod +x firewall_management.sh

    现在,您可以运行脚本来自动执行防火墙管理任务:

    ./firewall_management.sh

    总结

    通过本教程,您学会了如何使用Shell脚本和CLI界面在Ubuntu 20.04上管理防火墙。这是确保您的计算机或服务器安全性的重要一步。通过了解默认防火墙工具(ufw)的基本用法,配置规则,禁用不需要的端口以及自动化防火墙管理,您可以更好地保护您的系统免受潜在的网络威胁。

  • 解决pip install报错的问题:一步步教你修复Python包安装错误

    解决pip install报错的问题:一步步教你修复Python包安装错误

    在Python编程的过程中,使用pip来安装第三方包是家常便饭。然而,有时候你可能会遇到各种各样的错误,让你无法成功安装所需的包。在这篇文章中,我们将一步步解决pip install报错的问题,确保你能够顺利安装Python包。

    开篇故事:挑战与成长的编程之路

    作为一名编程爱好者或专业开发者,你可能经历过不少挑战和成长。编写代码是一项充满乐趣和挑战的工作,但有时候,安装必要的包可能成为一道难以逾越的坎。在这篇文章中,我们将一起探讨如何解决pip install报错的问题,让你的编程之路更加顺畅。

    步骤一:检查Python版本

    在开始解决pip install报错之前,首先要确保你的Python版本是最新的。你可以通过运行以下命令来检查Python版本:

    python --version

    如果你的Python版本不是最新的,建议升级到最新的稳定版本,以确保兼容性和稳定性。

    步骤二:检查pip版本

    与Python一样,pip也需要保持最新。你可以使用以下命令来检查pip版本:

    pip --version

    如果pip版本不是最新的,可以使用以下命令来升级pip:

    pip install --upgrade pip

    步骤三:检查网络连接

    有时候pip install报错是由于网络连接问题引起的。确保你的计算机能够正常访问互联网,检查是否有防火墙或代理服务器阻止了pip的访问。

    步骤四:使用清华大学镜像源

    清华大学提供了一个稳定的Python镜像源,可以加速包的下载过程。你可以使用以下命令来更改pip的镜像源:

    pip config set global.index-url https://pypi.tuna.tsinghua.edu.cn/simple

    这将把pip的默认镜像源更改为清华大学的源,提高包的下载速度并减少错误发生的可能性。

    步骤五:检查包名拼写

    有时候pip install报错是由于包名拼写错误引起的。确保你输入的包名是正确的,大小写也要匹配。

    步骤六:查看错误信息

    如果你仍然遇到pip install报错,不要着急。查看错误信息是解决问题的关键。错误信息通常会提供有关问题的线索,例如缺少依赖项或权限问题。根据错误信息,你可以更有针对性地解决问题。

    步骤七:尝试使用虚拟环境

    有时候包的安装问题可能与系统环境有关。尝试在虚拟环境中安装包,以隔离系统环境可能引起的冲突。

    结语

    在编程的道路上,解决pip install报错是一项常见的任务。通过按照以上步骤逐一排查问题,你将能够更轻松地安装所需的Python包,使你的编程工作更加高效和愉快。

    无论你是一名编程新手还是经验丰富的开发者,都要记住,挑战和问题是成长的机会。愿你在编程之路上不断进步,克服各种难题。

  • HOOPS Communicator在3D打印行业中的应用分析

    HOOPS Communicator在3D打印行业中的应用分析

    引言

    3D打印技术自问世以来,已经在多个领域引发了革命性的影响。然而,随着3D模型复杂性的增加,模型文件的体积也不断膨胀,这给计算资源和数据传输带来了挑战。为了应对这一挑战,3D模型轻量化工具HOOPS Communicator应运而生,它在3D打印行业中扮演着关键的角色。本文将深入分析HOOPS Communicator在3D打印领域的应用,揭示它为该行业带来的重要影响。

    一、HOOPS Communicator简介

    HOOPS Communicator是由Tech Soft 3D公司开发的一款强大的3D模型轻量化工具。它为3D打印行业提供了多种功能,包括模型浏览、标注、测量和实时协作。这些功能使得HOOPS Communicator成为了3D打印领域的不可或缺的工具。

    二、模型轻量化的必要性

    在3D打印中,模型的复杂性通常与文件大小成正比。大型复杂的模型文件可能需要大量的计算资源来加载和处理,这会影响打印的效率。此外,文件过大还会导致数据传输问题,尤其是在远程协作和云端协作的情况下。因此,模型轻量化成为了解决这些问题的关键。

    三、HOOPS Communicator的关键作用

    1. 模型浏览与交互

    HOOPS Communicator具有强大的模型浏览功能,用户可以轻松地查看和旋转复杂的3D模型。另外,它支持实时交互,用户可以在模型上进行标记、选择和测量,从而更好地了解模型的细节和特征。这对于3D打印之前的模型验证和优化非常重要。

    2. 模型轻量化

    HOOPS Communicator可以将大型的3D模型文件轻量化,从而减小文件大小,提高加载速度。这一功能非常有助于在低带宽环境下传输模型数据,同时也有助于减少计算资源的消耗。轻量化还可以降低对打印机的要求,使得更多类型的3D打印机可以处理复杂的模型。

    3. 多平台支持

    HOOPS Communicator是一个跨平台的工具,支持多种网络和设备,包括桌面计算机、移动设备和Web浏览器。这意味着用户可以在不同的平台上访问和共享3D模型,实现更灵活的协作和协作。

    4. 实时协作

    在3D打印项目中,多人协作是常见的需求。HOOPS Communicator支持用户实时协作,多个协作可以同时查看和编辑相同模型,通过云端连接实现即时协作。这种协作方式有助于减少失误并提高工作效率。

    5. 安全性

    在3D打印中,模型的安全性和保密性非常重要。HOOPS Communicator提供多层次的安全性控制,确保只有授权用户才能访问和编辑模型数据。这有助于保护知识产权和敏感信息。

    四、实际案例

    HOOPS Communicator已经在3D打印行业取得了一些重要的成功案例。例如,一些医疗设备制造商使用HOOPS Communicator来轻松处理医疗设备的3D模型数据,从而加快产品开发和上市速度。

    航空航天领域也利用HOOPS Communicator来协作设计和验证复杂的飞行器组件。这些案例表明,HOOPS Communicator在不同领域的3D打印应用中都有着广泛的潜力。

    五、总结

    3D打印技术的发展对于许多行业都产生了必然的影响,但同时也带来了处理和传输复杂的3D模型数据的挑战。HOOPS Communicator作为一款强大的3D模型轻量化工具,通过模型浏览、轻量化、多平台支持、实时协作和安全性控制等功能,提高了3D模型的可访问性和可用性,促进了行业的发展和创新。

    随着3D打印技术的不断进步,HOOPS Communicator将继续发挥其重要作用,推动3D打印行业向前发展。